คู่มืออ้างอิงระบบ
คู่มืออ้างอิงระบบCHAPTER 03
ผู้ใช้ บทบาท และสิทธิ์
ระบบควบคุมการเข้าถึงด้วย “ชุดสิทธิ์การใช้งาน” (Permission Group) ที่มอบให้ “คนในองค์กร” รายคน — บทนี้ครอบคลุมสเปกหน้าจอทั้ง 3 ส่วนที่พบในวิซาร์ดตั้งค่าระบบ พร้อมแนวปฏิบัติการควบคุมภายในเชิงบัญชี
ปรับปรุง: กันยายน 2569พิสูจน์จากหน้าจอระบบจริง
3.1ภาพรวมโมเดลสิทธิ์
| องค์ประกอบ | คืออะไร | ตัวอย่างจากชุดสาธิต |
|---|---|---|
| ชุดสิทธิ์การใช้งาน | กลุ่มสิทธิ์เข้าจอ/เมนู มีรหัสชุดและชื่อ แก้ไข-ลบได้ สร้างเพิ่ม/คัดลอกได้ | ACCOUNTING (บัญชี), SALES (ขาย), STOCK (คลังสินค้า), BRANCH_MANAGER (ผู้จัดการสาขา) — ทั้ง 4 ชุดเปิดใช้งาน |
| พนักงาน | ทะเบียนคนในองค์กร: รหัส ชื่อ อีเมล สถานะ | EMP001–EMP012 สถานะ “ใช้งาน” ทั้งหมด อีเมลโดเมน @demo.bcaicloud.com |
| บัญชีเข้าระบบ | บัญชีที่ใช้ล็อกอินระบบ จับคู่กับพนักงานด้วยอีเมลเดียวกัน | ชุดสาธิตมีบัญชีเข้าระบบ 1 บัญชี (demo) ยังไม่ได้จับคู่กับพนักงาน |
เคล็ดลับ
ตัวเลขสรุปบนหน้า “คนในองค์กร” ใช้เช็กสุขภาพข้อมูลได้เสมอ: 12 พนักงาน / 1 บัญชีเข้าระบบ / 0 คนที่มีทั้งสองอย่าง — ถ้าคนที่มีทั้งสองอย่าง = 0 แปลว่ายังไม่มีใครเข้าระบบด้วยบัญชีของตัวเองเลย
3.2สเปกหน้าจอ: ชุดสิทธิ์การใช้งาน
account.bcaicloud.com
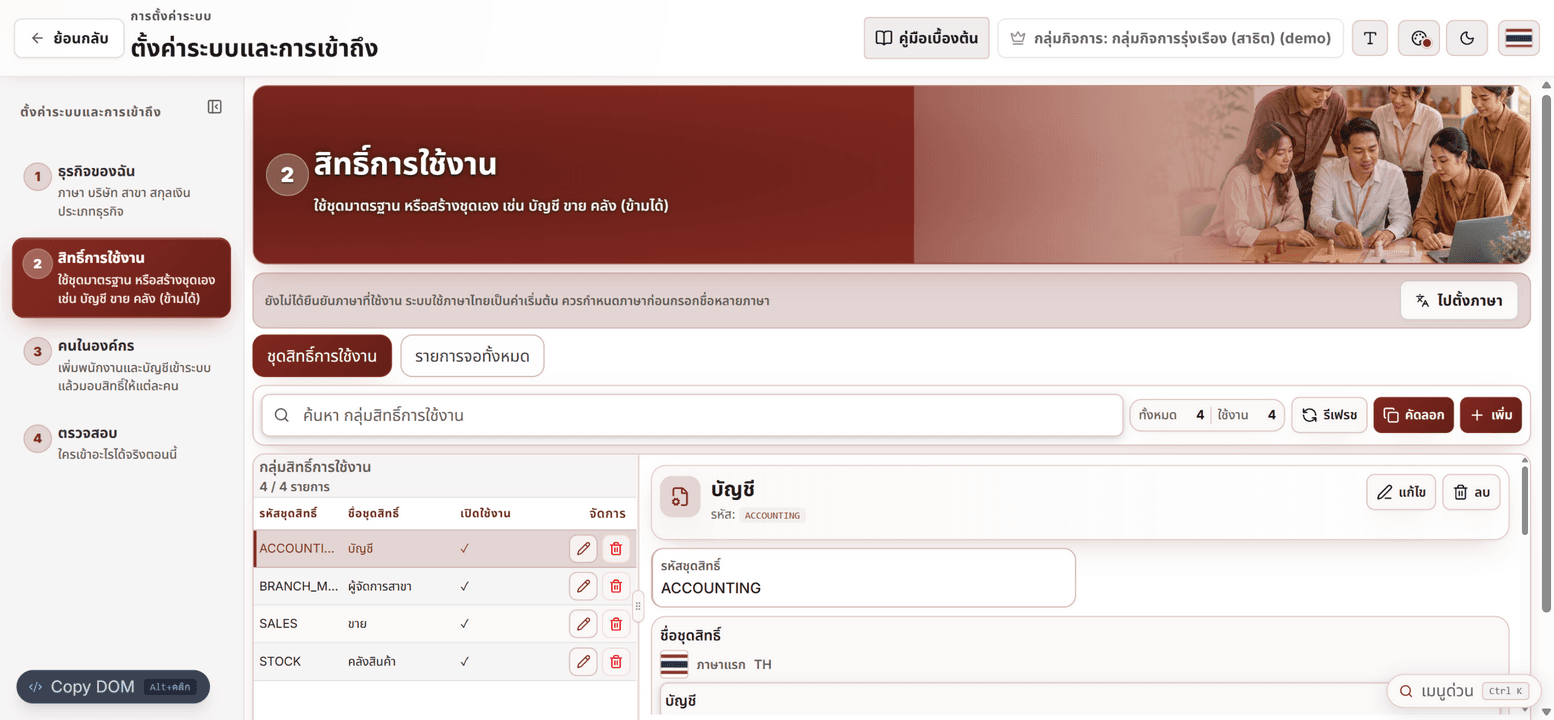
| องค์ประกอบ | รายละเอียด |
|---|---|
| แท็บ | ชุดสิทธิ์การใช้งาน / รายการจอทั้งหมด (ทั้งระบบมี 30+ จอตามโมดูล) |
| ตัวนับ | ทั้งหมด N / ใช้งาน N — สถานะเปิดใช้งาน (✓) ต่อชุด |
| ปุ่มกลุ่ม | รีเฟรช / คัดลอก (สร้างชุดใหม่จากชุดเดิม) / เพิ่ม / แก้ไข / ลบ (รายแถว) |
| คอลัมน์รายการ | รหัสชุดสิทธิ์ / ชื่อชุดสิทธิ์ / เปิดใช้งาน / จัดการ |
| รายละเอียดขวา | รหัส, ชื่อชุดสิทธิ์รายภาษา (ภาษาแรก), แก้ไข/ลบ พร้อมตัวคั่นลากปรับความกว้าง |
ขั้นนี้ข้ามได้ (ระบบกำกับไว้เอง) หากเพิ่งเริ่มต้น — แต่แนะนับให้ทบทวนชุดสิทธิ์ให้ตรงโครงสร้างทีมจริงก่อนเพิ่มคนเข้าระบบ
3.3สเปกหน้าจอ: คนในองค์กร
account.bcaicloud.com
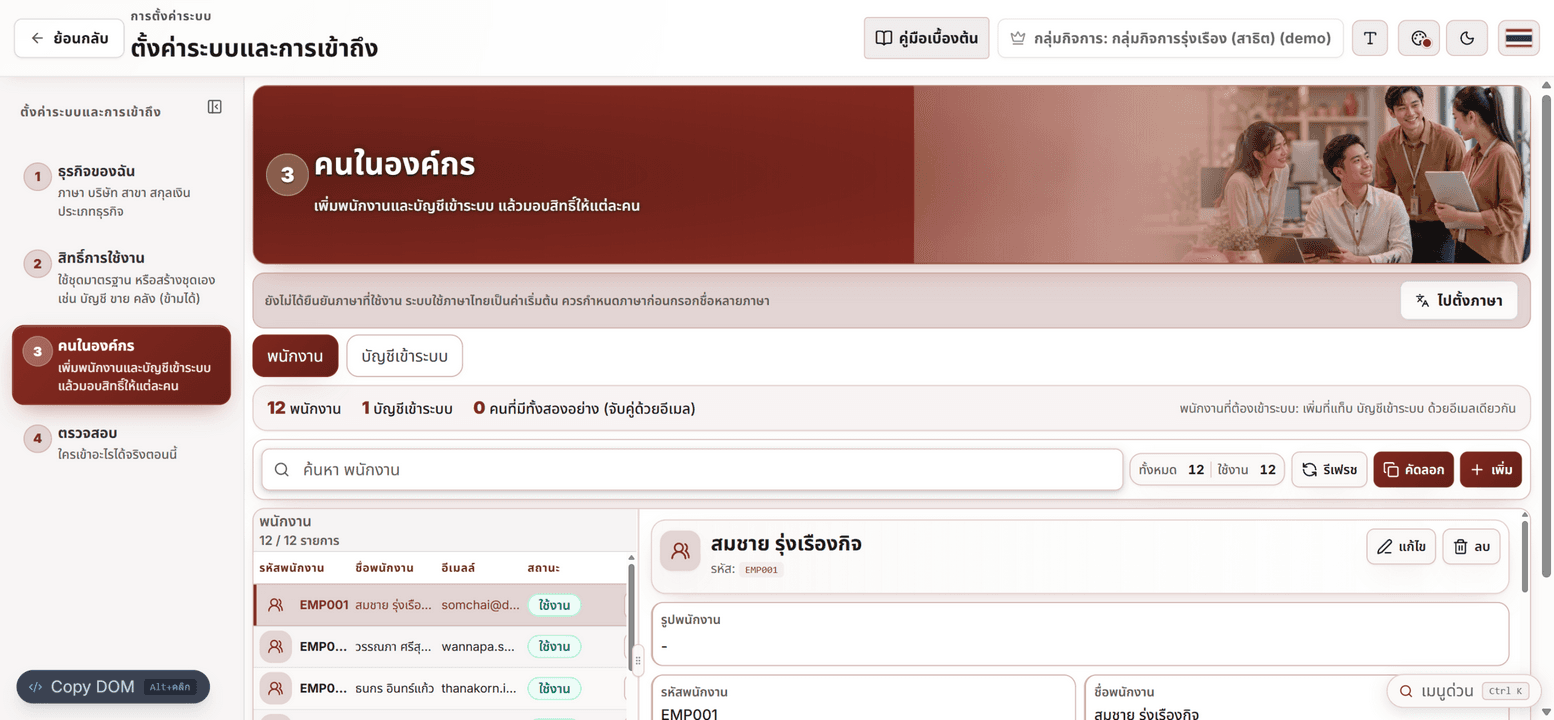
- 1แท็บ “พนักงาน”: เพิ่มข้อมูลคนกด เพิ่ม → กรอกรหัสพนักงาน (EMPxxx) ชื่อ อีเมล — สถานะ “ใช้งาน” เป็นค่าเริ่มต้น
- 2แท็บ “บัญชีเข้าระบบ”: สร้างบัญชีล็อกอินใช้อีเมลเดียวกับพนักงาน — ระบบจับคู่ให้อัตโนมัติ (ตัวนับ “คนที่มีทั้งสองอย่าง”) พนักงานใช้บัญชีนี้ล็อกอินด้วย รหัสกลุ่มกิจการ + ชื่อผู้ใช้ + รหัสผ่าน (บทที่ 1)
- 3มอบสิทธิ์รายคนเลือกชุดสิทธิ์ที่เหมาะกับหน้าที่ เช่น แคชเชียร์ = SALES, สต๊อก = STOCK
- 4ขั้นที่ 4 “ตรวจสอบ”: ยืนยันของจริงดูว่าใครเข้าจอไหนได้จริง ก่อนปิดวิซาร์ด — และตรวจซ้ำเป็นรอบ
จุดที่พลาดกันบ่อย
กรอกพนักงานกับบัญชีเข้าระบบคนละอีเมล → ระบบจับคู่ไม่ได้ และตัวนับคนที่มีทั้งสองอย่างจะเป็น 0 — ใช้อีเมลเดียวกันตั้งแต่ต้นเป็นหลัก
3.4การตรวจสอบการใช้งานจริง
- หน้าเมนูหลักมีปุ่ม “ผู้ใช้งานออนไลน์: N เซสชัน” — กดดูรายชื่อได้ (ใช้ตรวจสอบว่ามีเซสชันแปลกปลอมหรือไม่)
- สถานะพนักงาน (ใช้งาน/ไม่ใช้งาน) ควบคุมการเข้าถึงได้อีกชั้นหนึ่งนอกจากการลบบัญชี
- เอกสารทุกฉบับผูกกับผู้บันทึกและสถานะ (อนุมัติ/ฉบับร่าง) — ใช้สืบค้นได้ว่าใครบันทึก/อนุมัติอะไร
3.5มุมมองการใช้งานตามบทบาท
มุมมองผู้ดูแลระบบ
- จัดการชุดสิทธิ์ที่วิซาร์ดขั้นที่ 2: ใช้ชุดมาตรฐาน (ACCOUNTING/SALES/STOCK/BRANCH_MANAGER) หรือสร้าง/คัดลอกชุดเอง
- บริหารคน: ขั้นที่ 3 พนักงาน ↔ บัญชีเข้าระบบ จับคู่ด้วยอีเมลเดียวกัน แล้วมอบสิทธิ์รายคน
- ตรวจสอบขั้นที่ 4 ก่อนปิดงาน: “ใครเข้าอะไรได้จริงตอนนี้” และดูผู้ใช้ออนไลน์ที่หน้าเมนูหลัก
มุมมองนักบัญชี
- มอบสิทธิ์ตามหน้าที่จริง: ผู้บันทึก ≠ ผู้อนุมัติ เพื่อการควบคุมภายในที่ดี (แนวคิด COSO)
- ชุดสิทธิ์บัญชี (ACCOUNTING) ควรจำกัดเฉพาะทีมบัญชี — การเปิดกว้างทำให้แก้ข้อมูลย้อนหลังได้ง่ายเกินไป
- เมื่อพนักงานลาออก: ระงับ/ลบบัญชีเข้าระบบทันที และเก็บหลักฐานการเพิกถอนสิทธิ์ไว้ตรวจสอบ
มุมมองผู้เชี่ยวชาญบัญชี
- การแบ่งหน้าที่ (segregation of duties) ในระบบ: ขาย/คลัง/บัญชี แยกชุดสิทธิ์กันชัดเจน — สอดคล้องข้อกำหนดการควบคุมภายในที่ผู้สอบให้ความสำคัญ
- ทุกเอกสารมีสถานะ อนุมัติ/ฉบับร่าง — ออกแบบขั้นตอนอนุมัติให้สอดคล้องระดับความเสี่ยง เช่น ส่วนลด/ลดสต๊อกมาก ต้องผู้อนุมัติระดับสูง
- รีวิวสิทธิ์เป็นรอบ (ไตรมาส) โดยเทียบรายชื่อพนักงานจริงกับรายงานสิทธิ์ในระบบ
มุมมองเจ้าของกิจการ
- อย่าใช้บัญชีเจ้าของ (สิทธิ์เต็ม) ทำงานประจำวัน — สร้างบัญชีตามบทบาทจริงของแต่ละคน
- พนักงานใหม่เข้า: เพิ่มพนักงาน → เพิ่มบัญชีเข้าระบบด้วยอีเมลเดียวกัน → มอบสิทธิ์ 1 ครั้งจบ
- เห็นจำนวนเซสชันออนไลน์ที่หน้าเมนูหลัก — ถ้าเกินจำนวนพนักงานที่ควรใช้งาน ให้ตรวจสอบ
มุมมองพนักงาน / ผู้ใช้ทั่วไป
- เมนูที่เห็น = สิทธิ์ที่ได้รับ ไม่ใช่ของหาย — ต้องการเพิ่มให้ขอผู้ดูแล
- ห้ามแชร์บัญชีกับเพื่อนร่วมงาน เพราะเอกสารทุกฉบับผูกกับบัญชีผู้บันทึก
- รหัสพนักงาน (EMPxxx) และอีเมลคือตัวตนในระบบ — แจ้งผู้ดูแลเมื่อเปลี่ยนอีเมล